コラム

外交・安全保障海外戦略

外交・安全保障 第29回:多様化するサイバー脅威と制裁行動の進展

日本の能動的サイバー防御と国際連携への貢献

タグから探す

2026年09月29日

安全保障政策本部山本麻莉絵

外交・安全保障
2026年10月5日追記
【コラム訂正のお知らせ】
図表2と同出所、および図表4を更新しました。
近年のサイバー脅威は、金銭目的のサイバー犯罪組織、ランサムウェア集団、政治的・社会的主張を掲げるハクティビストなど、攻撃主体が一層多様化している。米欧では、多様化するサイバー脅威に対して、制裁や起訴、攻撃インフラの無害化などを組み合わせた抑止策の整備を進めており、日本も能動的サイバー防御の制度化に踏み出した。課題は、攻撃を「止める力」と、責任を「問う力」をどう結び付けるかである。このコラムでは、多様化するサイバー脅威と主要国の抑止戦略を整理し、日本が担うべき役割を考察する。

制度化が進むサイバー抑止の枠組み

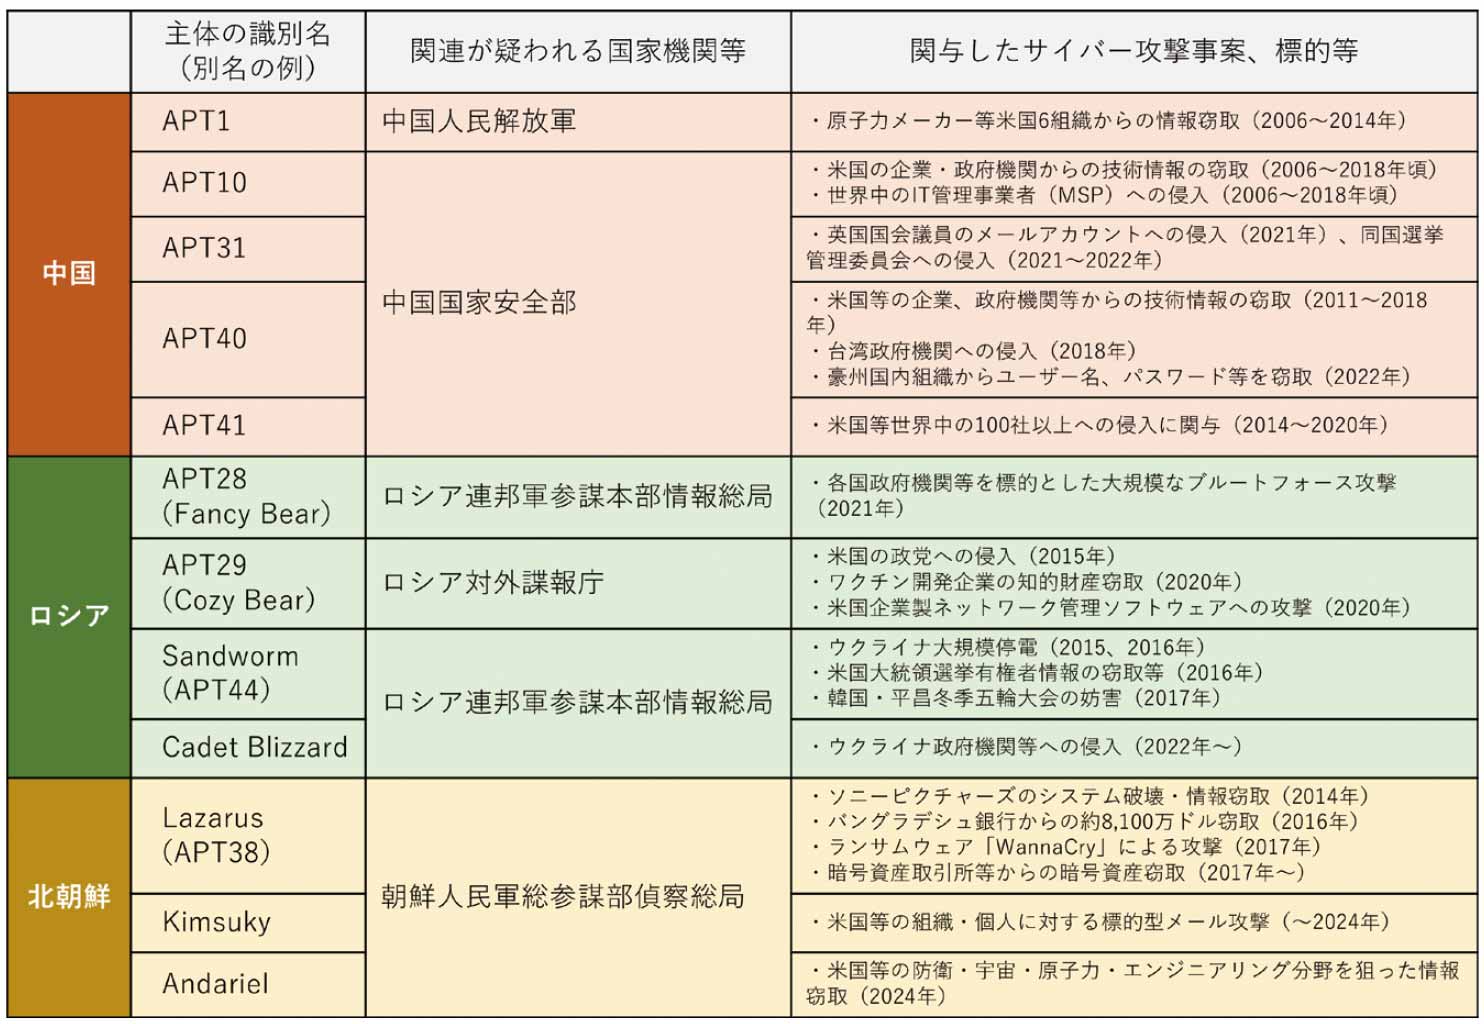
国家の関与が疑われるサイバー攻撃は増加しており、重要インフラの停止や情報窃取など、安全保障上の懸念が高まっている(図表1参照)。
図表1 国家の関与が疑われるサイバー攻撃の増加
国家の関与が疑われるサイバー攻撃の増加
出所:以下資料より抜粋
公安調査庁.(2025). 内外情勢の回顧と展望
https://www.moj.go.jp/content/001437644.pdf(閲覧日:2026年6月1日)
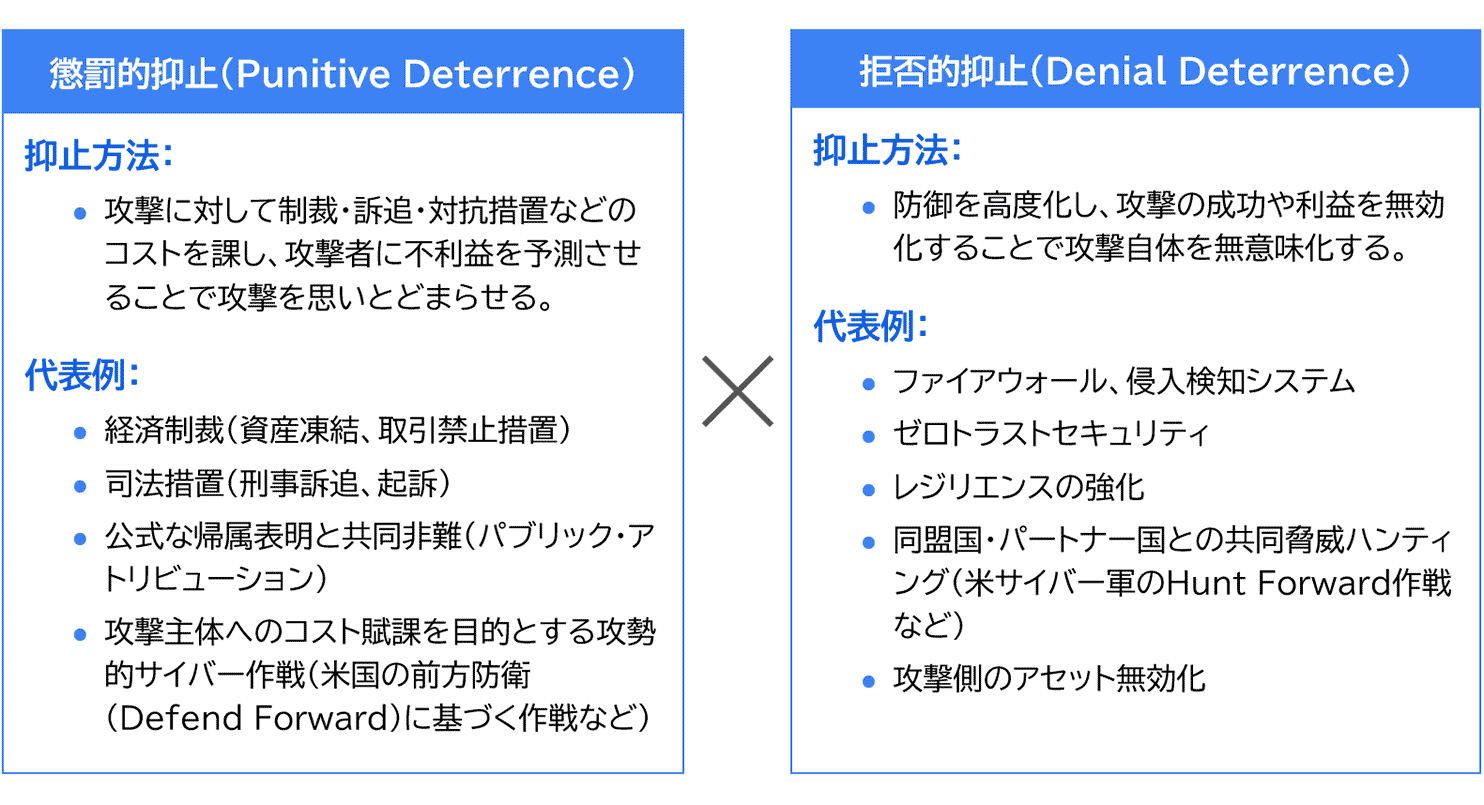
サイバー攻撃は匿名性・越境性が高く、攻撃主体や被害実態の把握が難しい。そのため、法制度、外交、防御技術などを組み合わせた抑止が必要となる。サイバー空間での抑止とは、攻撃者に「割に合わない」と認識させる制度・能力の組み合せであり、主に二つに分類される(図表2参照)※1※2。一つは、制裁や刑事訴追などにより攻撃後の不利益を予測させる「懲罰的抑止」である。もう一つは、防御力・復旧力の強化、脅威情報共有、攻撃の検知・遮断により攻撃を成功しにくくする「拒否的抑止」である。
図表2 サイバーに関する抑止の概念整理
サイバーに関する抑止の概念整理
注:米国の前方防衛(Defend Forward)は、攻撃主体へのコスト賦課と攻撃の未然防止という双方の性格をもつ。このうちHunt Forward作戦は、パートナー国の要請に基づき、同国のネットワーク上で脅威を探索する防御的活動として米サイバー軍が位置づけているため、本図では拒否的抑止に分類した。同作戦で得られたマルウェア検体等は公開され、攻撃手法の把握や脅威情報の共有に活用されている。

出所:公開情報を基に三菱総合研究所作成。Hunt Forward作戦・前方防衛については以下を参照。
U.S. Cyber Command. (2022, November 15). CYBER 101: Hunt Forward Operations.
https://nsarchive.gwu.edu/sites/default/files/documents/semon9-giki0/2022-11-15-USCYBERCOM-Cyber-101-Hunt-Forward-Operations-960th-Cyberspace-Wing.pdf(閲覧日:2026年10月1日)
U.S. Cyber Command. (2022, October 25). CYBER 101 – Defend Forward and Persistent Engagement.
https://www.cybercom.mil/Media/News/Article/3198878/cyber-101-defend-forward-and-persistent-engagement/(閲覧日:2026年10月1日)
Kosseff, J. (2024). The International Legal Framework for Hunt Forward and the Case for Collective Countermeasures. CyCon 2024, pp. 221–234. NATO CCDCOE.
https://www.ccdcoe.org/uploads/2024/05/CyCon_2024_Kosseff-1.pdf(閲覧日:2026年10月1日)
近年日本で注目される能動的サイバー防御は、懲罰的抑止と拒否的抑止を区別して理解する必要がある。2025年5月に関連法が成立・公布され、国家サイバー統括室の設置などを経て、2026年10月1日の施行に向けて制度運用が進められている。同制度の目的は攻撃者の処罰ではなく、重要電子計算機への不正行為による被害防止にあるため、法制度上は攻撃を無効化する「拒否的抑止」を強化する仕組みといえる。もっとも、情報収集・分析や関係機関の連携は、攻撃主体の特定や証拠の信頼性向上にも資するため、制裁・起訴など責任追及を支える基盤にもなりうる。

攻撃主体の多様化と制裁制度の進展

サイバー攻撃に関する「制裁」の発動には、誰が、どのような行為を行い、それが国家安全保障や外交政策、重要インフラ等にどの程度の影響を及ぼしたかを示す必要がある。例えば米国の大統領令13694号(改正を含む)は、米国の安全保障・外交政策・経済に重大な脅威となる悪意あるサイバー活動への関与者などを資産凍結の対象とする※3。

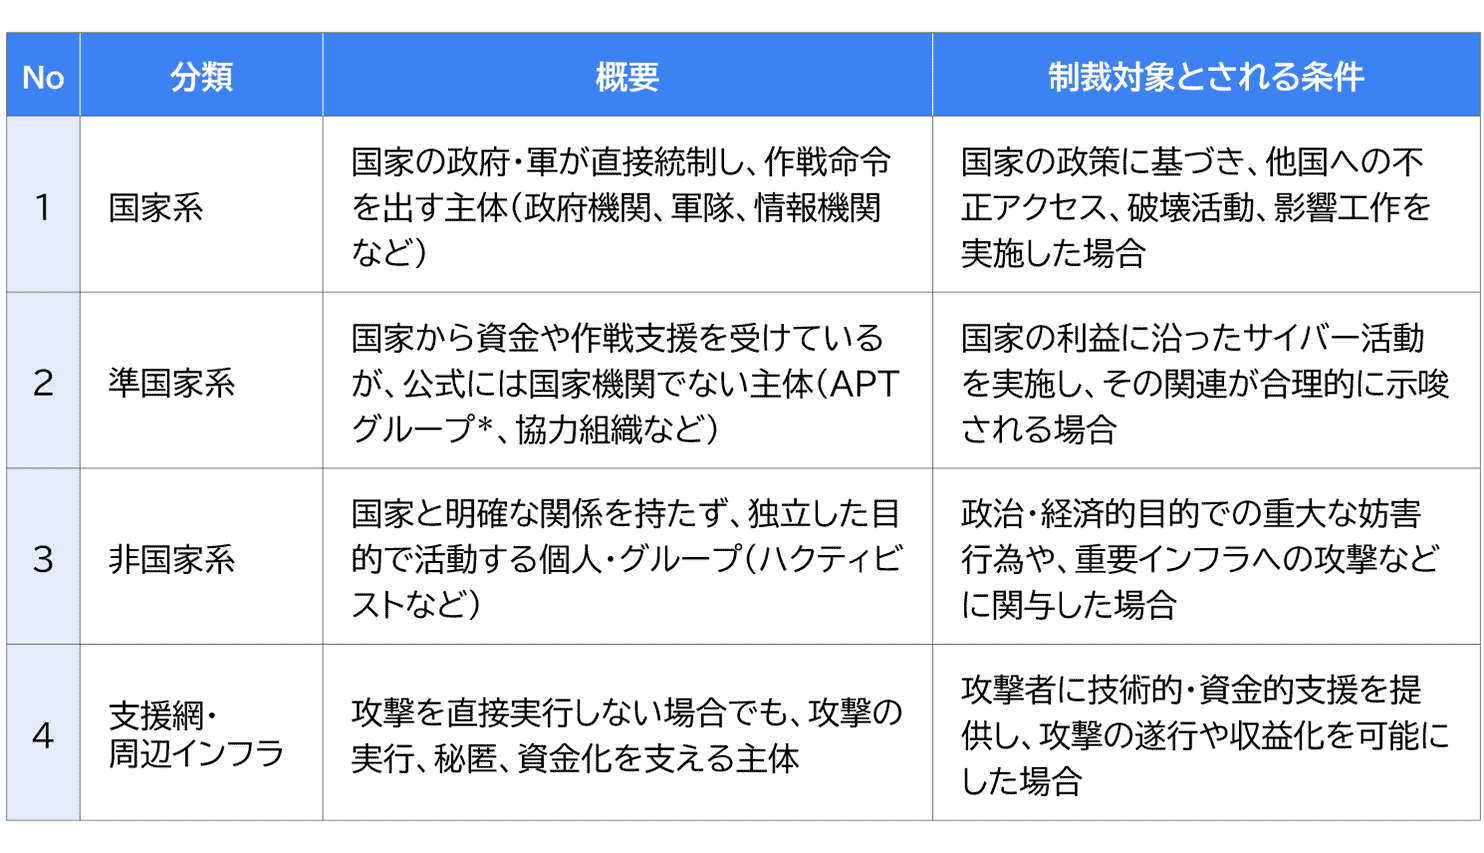
なお、近年は、攻撃主体が多様化しており、サイバー攻撃が国家、犯罪組織、民間サービス、資金手段が重なり合うエコシステムの中で行われている※4(図表3参照)。
図表3 サイバー攻撃主体の分類
サイバー攻撃主体の分類
*APT(Advanced Persistent Threat)とは、特定の標的に対して長期間かつ継続的に行われる高度なサイバー攻撃を指す。国家に支援された組織や民間グループが関与し、機密情報の窃取やネットワークの潜伏を目的とする。攻撃手法にはスピアフィッシングやゼロデイ脆弱性の悪用などが含まれ、検知が困難である。
Fortinet. (n.d.). Advanced Persistent Threat (APT). Fortinet Cyber Glossary. Retrieved August 20, 2026
https://www.fortinet.com/jp/resources/cyberglossary/advanced-persistent-threat(閲覧日:2026年8月20日)

出所:公開情報を基に三菱総合研究所作成
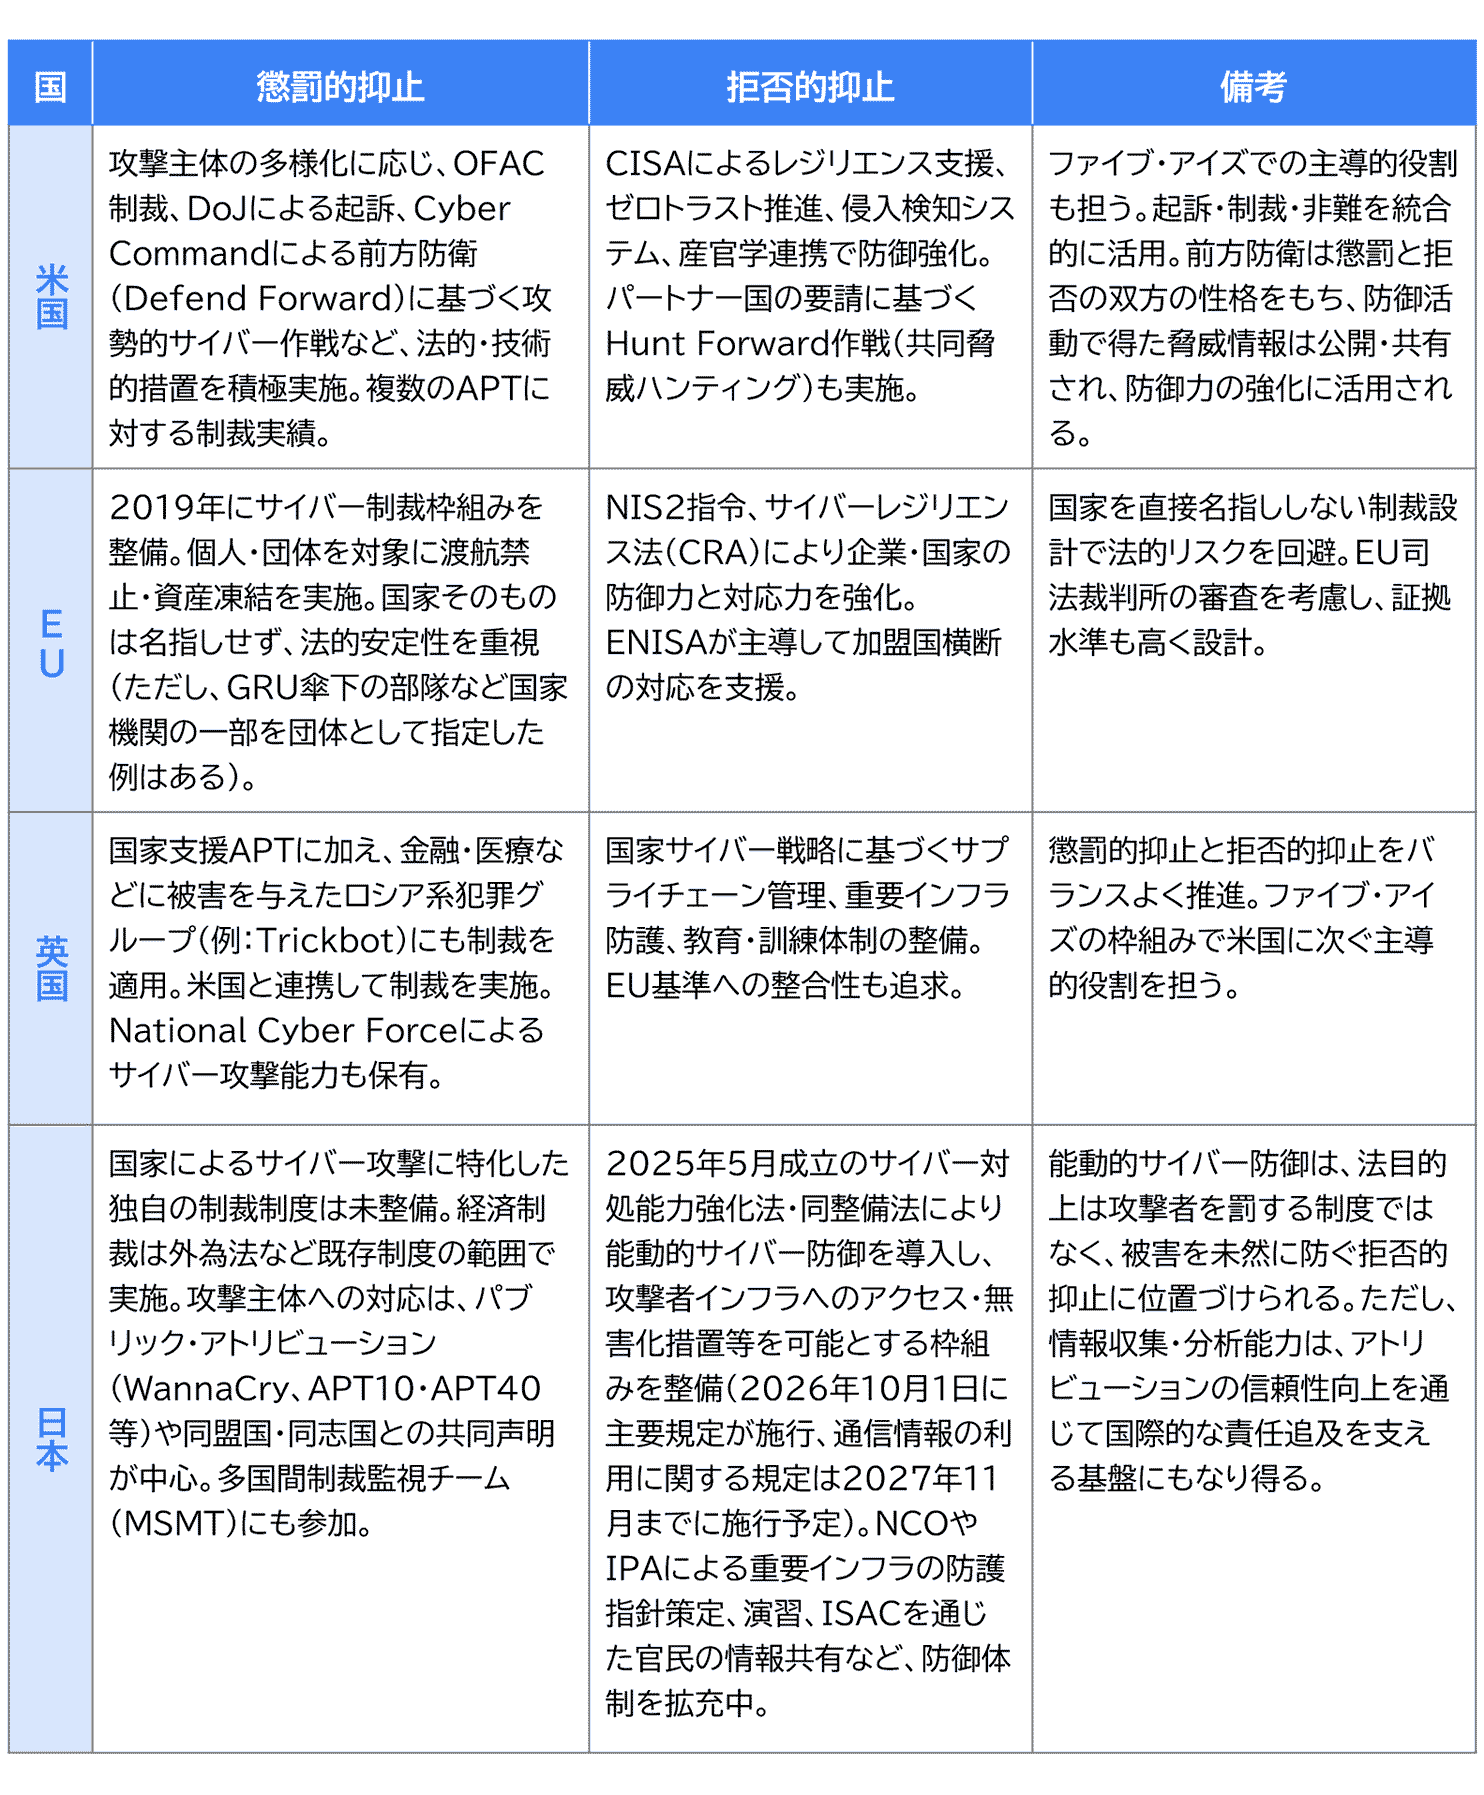
上述のようなサイバー攻撃主体の多様化に伴い、制裁の対象も、国家機関に限らず多様化が進む(図表4参照)。
図表4 主要国のサイバー抑止戦略(概要)
主要国のサイバー抑止戦略(概要)
出所:公開情報を基に三菱総合研究所作成
米国は、サイバー攻撃に対する懲罰的抑止を積極的に用いている。財務省外国資産管理局(OFAC)は、北朝鮮のLazarus Group、ロシア軍参謀本部情報総局(GRU)や対外情報庁(SVR)傘下のサイバー部隊、いわゆるAPT28・APT29、さらにそれらを支援する企業・個人に対して経済制裁を発動してきた。これらの措置は、攻撃者や支援者に経済的不利益を与えることで将来の攻撃を抑止するものであり、司法省(DoJ)による刑事起訴や、Cyber Commandによる攻撃的サイバー作戦とも組み合わされている。米国の特徴は、制裁、刑事司法、軍事的サイバー能力を連動させ、攻撃主体に多面的なコストを課す点にある※5。

EUも、2019年に「CFSP Council Decision 2019/797」に基づくサイバー制裁制度を導入し、重大なサイバー攻撃に関与した個人・団体に対して資産凍結やEU域内への渡航禁止を行っている。対象には、ロシア、中国、北朝鮮の関連組織・企業、例えばHuaying Haitai社、Chosun Expo社などが含まれる。ただしEUは、制裁をEU法上の司法審査の対象とし、国家名指しによる国際法上のリスクに配慮しつつ、責任帰属と制裁措置を制度上分離するなど、法的安定性と慎重な運用を重視している。この点で、米国型の強い懲罰的抑止とは異なる制度的特徴を有する※6。

英国は、米国と緊密に連携しながらサイバー制裁を発動している。制裁対象は国家支援型APTにとどまらず、金融機関や医療インフラに被害を及ぼしたロシア系サイバー犯罪グループ、例えばTrickbotなどにも広がっている。また、国家サイバー部隊であるNational Cyber Force(NCF)を通じて能動的な対応能力を保持する一方、国家サイバー戦略に基づき、重要インフラ保護、官民連携、情報共有の強化など、攻撃を成功しにくくする拒否的抑止も推進している※7※8。

これらに対し、日本には、国家によるサイバー攻撃に特化した明確な懲罰的制裁制度はまだ整備されていない。経済制裁は外為法などの既存制度の範囲で実施され、攻撃主体への直接的な対応は、攻撃者を公に名指しするパブリック・アトリビューションが中心である。WannaCryを北朝鮮に、APT10・APT40を中国拠点の攻撃主体に関連づけて非難した事例や、北朝鮮による暗号資産窃取に関する日米韓共同声明などがその例である。

もっとも、日本は2025年5月に成立したサイバー対処能力強化法および同整備法により、大きな転換点を迎えた。同法は、防衛省、警察庁、内閣官房などの関係機関が連携し、攻撃者のインフラを探知・遮断することを可能にする枠組みである※9。また、国家サイバー統括室やIPAを中心に、重要インフラ防護指針の策定、サイバー演習、ISACを通じた官民の脅威情報共有なども進められている。これらは攻撃国家を処罰する制度ではなく、被害を未然に防ぎ、拡大を抑える拒否的抑止の強化と位置づけられる。

こうした日本の探知・分析能力や関係機関の連携強化は、攻撃主体の特定や証拠の信頼性向上に資する。また、日本は多国間制裁監視チーム(MSMT)に参加し、北朝鮮のサイバー活動やIT労働者ネットワークに関する報告書の公表にも関与している。したがって、日本は拒否的抑止を担いつつ、国際社会による責任追及を支える役割も果たすことができるであろう。

次節では、日本が制度設計・調整役として果たし得る役割と、そのための国内的取り組みについて論じたい。

今後の課題と期待される日本の役割

以上を踏まえると、各国・地域では、制裁、刑事訴追、共同非難、攻撃インフラの探知・遮断、防御力・復旧力の強化などを組み合わせたサイバー抑止が進められている。ただし、これらの措置の前提となるアトリビューション、すなわち攻撃主体の特定と責任帰属には、依然として技術的・法的な課題が残る。ログ、マルウェア分析、攻撃インフラの利用実態、資金の流れ、指揮命令関係などの証拠を積み上げたとしても、それをどの水準で外交上・法執行上の判断として公表するかについて、国際的な証拠水準や公表様式は十分に統一されていない。そのため、制裁や共同非難の正当性と国際的な受容性を高めるには、同盟国・同志国との情報共有、共同発表、技術的指標の整理、制度運用の一貫性が重要となる。

この点で日本には、制裁を単独で主導するというよりも、アトリビューションの信頼性を高めるための情報共有、共同非難、技術的指標の整理、証拠評価の標準化を支える役割が期待される。日本が能動的サイバー防御を適正な手続きと監督の下で運用し、官民連携と国際連携を強化できれば、攻撃を未然に防ぎ被害拡大を抑える拒否的抑止だけでなく、攻撃主体の責任を問うための国際的な制度運用にも貢献し得る。

※1:熊取谷, 行. (2022). サイバー空間における効果的な抑止メカニズム. 海幹校戦略研究, 12(1), 通巻第24号.
https://www.mod.go.jp/msdf/navcol/assets/pdf/ssg2022_06_07.pdf(閲覧日:2026年6月1日)

※2:栗田, 真広. (2014). サイバー攻撃に対する「抑止」の現状 —米国の安全保障政策の事例から—. 国立国会図書館 調査及び立法考査局(情報通信をめぐる諸課題[科学技術に関する調査プロジェクト2014]).
https://dl.ndl.go.jp/view/download/digidepo_9104304_po_20140210.pdf?contentNo=1(閲覧日:2026年6月1日)

※3:こうした要件は、米国の大統領令13694やEUの共通外交・安全保障政策(CFSP)2019/797などに明記されている。Executive Office of the President. (2015, April 1). Executive Order 13694—Blocking the property of certain persons engaging in significant malicious cyber-enabled activities.
https://www.govinfo.gov/content/pkg/DCPD-201500224/pdf/DCPD-201500224.pdf(閲覧日:2026年6月1日)
Executive Office of the President. (2016, December 28). Executive Order 13757—Taking additional steps to address the national emergency with respect to significant malicious cyber-enabled activities.
https://www.govinfo.gov/content/pkg/DCPD-201600880/pdf/DCPD-201600880.pdf(閲覧日:2026年6月1日)
Council of the European Union. (2019, May 17). Council Decision (CFSP) 2019/797 concerning restrictive measures against cyber-attacks threatening the Union or its Member States.
https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX:32019D0797(閲覧日:2026年6月1日)

※4:表内容は下記参照のこと。
Executive Office of the President. (2015, April 1). Executive Order 13694—Blocking the property of certain persons engaging in significant malicious cyber-enabled activities.
https://www.govinfo.gov/content/pkg/DCPD-201500224/pdf/DCPD-201500224.pdf(閲覧日:2026年8月20日)
Council of the European Union. (2019, May 17). Council Decision (CFSP) 2019/797 concerning restrictive measures against cyber-attacks threatening the Union or its Member States.
https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX:32019D0797(閲覧日:2026年8月20日)
熊取谷, 行. (2022). サイバー空間における効果的な抑止メカニズム. 海幹校戦略研究, 12(1), 通巻第24号.
https://www.mod.go.jp/msdf/navcol/assets/pdf/ssg2022_06_07.pdf(閲覧日:2026年6月1日)
Jensen, E. T. (2015). Cyber Deterrence. Emory International Law Review, 30(1), 1–35.など

※5:U.S. Department of the Treasury. (2019, September 13). Treasury sanctions North Korean state-sponsored malicious cyber groups.
https://home.treasury.gov/news/press-releases/sm774(閲覧日:2026年8月20日)
U.S. Department of the Treasury. (2022, March 23). Treasury targets DPRK malicious cyber and illicit IT worker activities.
https://home.treasury.gov/news/press-releases/jy1498(閲覧日:2026年8月20日)
U.S. Department of the Treasury. (2023, September 13). Sanctions imposed on DPRK IT workers generating revenue for weapons programs.
https://home.treasury.gov/news/press-releases/sb0190(閲覧日:2026年6月1日)

※6:Council of the European Union. (2019, May 17). Cyber-attacks: Council is now able to impose sanctions.
https://www.consilium.europa.eu/en/press/press-releases/2019/05/17/cyber-attacks-council-is-now-able-to-impose-sanctions(閲覧日:2026年8月20日)
Miadzvetskaya, Y., & Wessel, R. A. (2022). The externalisation of the EU’s cybersecurity regime: The cyber diplomacy toolbox. European Papers, 7(1), 413–438.
https://www.europeanpapers.eu/en/system/files/pdf_version/EP_eJ_2022_1_2_Articles_Yuliya_Miadzvetskaya_Ramses_Wessel_00570.pdf(閲覧日:2026年6月1日)

※7:Foreign, Commonwealth & Development Office. (2023, September 7). UK sanctions members of Russian cybercrime gang responsible for attacks on hospitals and critical infrastructure. GOV.UK.
https://www.gov.uk/government/news/uk-sanctions-members-of-russian-cybercrime-gang(閲覧日:2026年6月1日) 

※8:Cabinet Office. (2023). National Cyber Strategy 2022: Annual progress report 2022–2023.
https://assets.publishing.service.gov.uk/media/64e60e4b1ff6f3000d70ae7c/14.283_CO_National_Cyber_Strategy_Progress_Report_Web_v3.pdf(閲覧日:2026年6月1日)

※9:内閣官房内閣サイバーセキュリティセンター. (2025). サイバーセキュリティ2025(2024年度年次報告・2025年度年次計画). サイバーセキュリティ戦略本部.
https://www.nisc.go.jp/pdf/policy/kihon-s/250627cs2025.pdf(閲覧日:2026年6月1日)